
Valmistaja - varaudu ennalta kyberkestävyyssäädöksen mukaiseen haavoittuvuuksien ja poikkeamien ilmoittamiseen
Ennen CRA:n ilmoitusvelvollisuuden soveltamista organisaatioiden on tärkeää valmistautua sisäisesti ilmoituksen jättämiseen. Ilmoittamisen määräajat ovat lyhyitä, joten vastuut ja toimintatavat kannattaa sopia ennen kuin ensimmäinen ilmoitettava tapaus tulee vastaan. Olemme koonneet valmistajille listan tarkistettavista asioista ja linkit keskeisiin ohjeisiin.
Kyberkestävyyssäädös (Cyber Resilience Act, CRA) edellyttää valmistajia ilmoittamaan aktiivisesti hyödynnetyistä haavoittuvuuksista sekä vakavista tietoturvapoikkeamista määräaikojen puitteissa. Ilmoitusvelvollisuus alkaa 11.9.2026. Kaikki ilmoitukset tehdään ENISAn keskitettyllä raportointialustalla (Single Reporting Platform, SRP).
Valmistajien kannattaa varmistaa ilmoittamisen vastuut ja käytännöt jo nyt. Seuraavat asiat on hyvä tarkistaa ennalta:
- CRA:n soveltamisalaan kuuluvat tuotteet on tunnistettu
- Ilmoituksista vastaava valmistajan edustaja ja varaedustaja on nimetty
- Edustajat tietävät, miten rekisteröityä Single Reporting Platformiin
- Edustajat ovat perehtyneet ilmoituksen tekemiseen SRP:ssä
- Havaintojen vastaanottamiseen on mietitty sisäiset ja ulkoiset kanavat
- Havaintojen käsittelyprosessi on dokumentoitu
- Ilmoittamisen määräajat tunnetaan
- Ilmoituksissa tarvittaviin tietoihin on perehdytty
- Käyttäjille tiedottamisen käytännöt on suunniteltu
- Toimintamallia on harjoiteltu vähintään kerran
Selvitä, mitkä tuotteet kuuluvat CRA:n piiriin
Käykää läpi tuotteenne ja listatkaa ne, jotka kuuluvat CRA:n soveltamisalaan ja näin ollen ilmoitusvelvoitteen piiriin. Peukalosääntönä voidaan pitää, että jos laite, ohjelmisto tai muu tuote on yhteydessä verkkoon tai toiseen laitteeseen, se kuuluu CRA:n soveltamisalaan.
Dokumentoi CRA:n soveltamisalaan kuuluvista tuotteista tuotteen nimi, vastuuhenkilö, ylläpidettävät ohjelmistoversiot ja EU:n jäsenvaltiot, joihin tuotetta on toimitettu. Huomioi, että myös elinkaaren loppuvaiheessa olevat tuotteet, joihin ei enää toimiteta päivityksiä, kuuluvat myös ilmoitusvelvollisuuden piiriin.

Jos laite, ohjelmisto tai muu tuote on yhteydessä verkkoon tai toiseen laitteeseen, se kuuluu CRA:n soveltamisalaan.
Määritä ilmoituksen jättämiseen vastuuhenkilöt
Nimeä edustaja ja varaedustaja (Assigned Representative, AR), jotka tekevät viralliset ilmoitukset SRP:n kautta. Edustajan ja varaedustajan täytyy rekisteröityä SRP:hen. Organisaation sisäisissä prosesseissa kannattaa huomioida, että ilmoitukset kulkevat toistaiseksi vain näiden kahden edustajan kautta.
Ilmoitukset on mahdollista toimittaa API-rajapintojen kautta arviolta keväästä 2027 alkaen. Tämän jälkeen ilmoitukset voi jättää suoraan organisaation omasta järjestelmästä.
Ilmoittamisen määräajat edellyttävät valmista toimintamallia
Tunne ilmoitusten määräajat ja selvitä pakolliset ilmoitettavat tiedot.
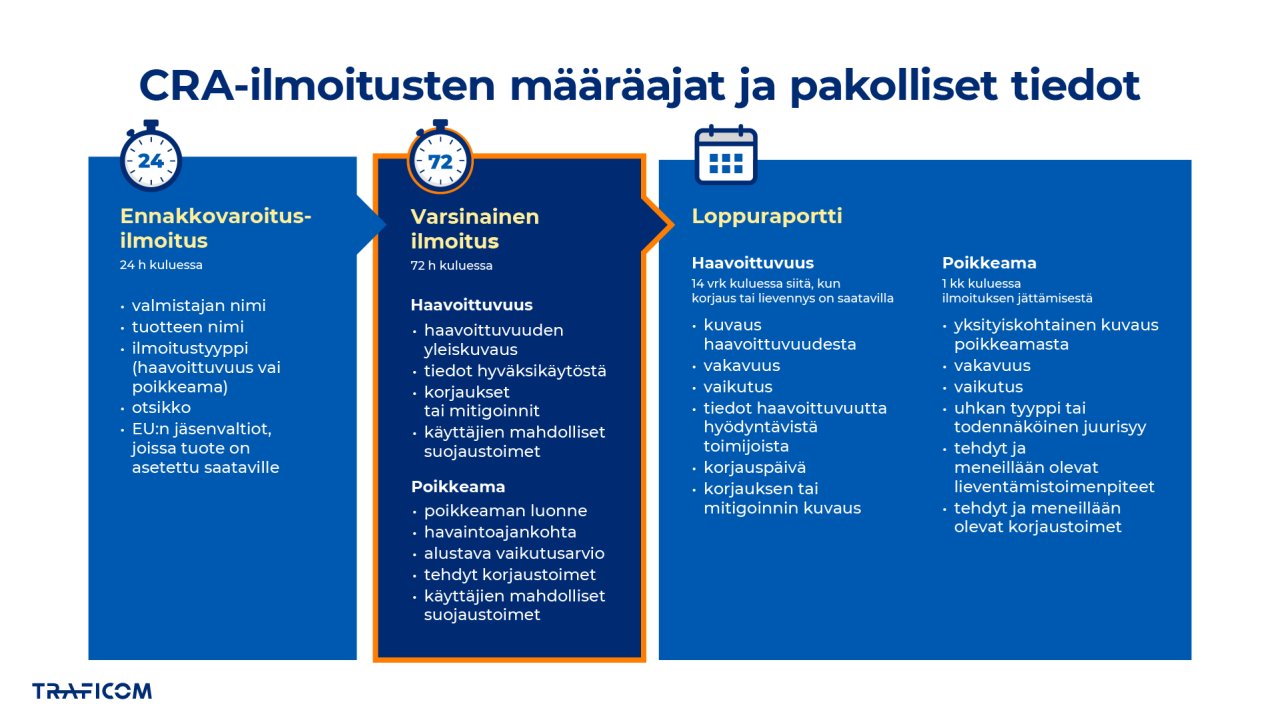
Aktiivisesti hyödynnetystä haavoittuvuudesta tai vakavasta tietoturvapoikkeamasta on tehtävä ennakkovaroitus 24 tunnin kuluessa siitä, kun valmistaja on saanut asiasta tiedon. Ilmoitusta täydennetään 72 tunnin kuluessa.
Haavoittuvuuden loppuraportti toimitetaan 14 vuorokauden kuluessa siitä, kun korjaus tai lieventävä toimenpide on saatavilla. Vakavaa tietoturvapoikkeamaa koskeva loppuraportti toimitetaan kuukauden kuluessa poikkeamailmoituksesta.
CRA-ilmoitusten määräajat ja pakolliset tiedot esitettynä taulukkomuodossa.
ENISA on valmistellut ohjeen haavoittuvuuksien ja poikkeamien ilmoittamiseen SRP:ssä. SRP-alusta julkaistaan 11.9. kun ilmoitusvelvollisuutta aletaan soveltaa. Julkaisemme linkin ilmoituslomakkeelle myös Kyberturvallisuuskeskuksen verkkosivuilla.
Havainnon käsittely kannattaa suunnitella etukäteen
- Vaihe 1
Havainnon raportointi organisaatiolle
- Havainto epäilyttävästä tapahtumasta voi tulla esimerkiksi yrityksen sisältä, tietoturvatutkijalta, alihankkijalta tai tuotteen käyttäjältä.
- Pohdi, onko yrityksellänne selkeä yhteyspiste ja ohjeet havainnon tekijälle, miten ja mihin havainnosta pitää ilmoittaa.
- Esimerkkejä:
verkkosivun ilmoituslomake
security.txt
- Vaihe 2
Havainnon vastaanotto
Kun havainto on vastaanotettu varmista, että havainnon käsittelijällä on ohjeet, miten pitää toimia.
Ohjeista myös yrityksen yleiset yhteyspisteet, kuten esimerkiksi info@yritys.fi, havaintojen välittämiseen käsittelijälle.
- Vaihe 3
Havainto tutkitaan
Havainnolle on tehtävä alustava tutkinta viipymättä, jotta voidaan määritellä, onko kyseessä aktiivisesti hyödynnetty haavoittuvuus tai vakava tietoturvaan vaikuttava poikkeama.
- Vaihe 4
Ilmoita haavoittuvuus tai poikkeama
Kun valmistajalla on kohtuullinen varmuus, että aktiivisesti hyödynnetty haavoittuvuus tai tuotteen tietoturvaan vaikuttava poikkeama on tapahtunut, tehdään ennakkoilmoitus 24 tunnin kuluessa.
Myös käyttäjille tiedottamiseen on hyvä varautua
Asetuksen mukaan valmistajan on tiedotettava viipymättä tuotteen käyttäjille ja tarvittaessa kaikille käyttäjille haavoittuvuudesta tai poikkeamasta ja tarpeen mukaan mahdollisista korjaavista tai lieventävistä toimenpiteistä, joita käyttäjät voivat toteuttaa. Jos käyttäjien yhteystietoja ei ole saatavilla, niin esimerkiksi tiedote verkkosivuilla voi tulla kyseeseen.
Valmistautumisessa voi hyödyntää ENISAn ohjeita keskitetyn raportointialustan käytöstä sekä Euroopan komission ja Traficomin Kyberturvallisuuskeskuksen kyberkestävyyssäädöstä koskevia aineistoja.
Lisätietoa
Ulkoinen verkkopalvelu. Ulkoinen verkkopalvelu. Ulkoinen verkkopalvelu.Sivuilta löytyy myös linkki lomakkeeseen, jonka kautta voi laittaa lisäkysymyksiä CRA:han liittyen.