Kyberturvallisuuskeskuksen viikkokatsaus – 43/2026
Tällä viikolla kerromme laajasti vaikuttaneista PHP:n haavoittuvuuksista sekä teletoiminnan häiriötilanteiden ilmoittamista koskevan määräyksen uudistuksesta ja vuonna 2027 voimaan tulevista muutoksista. Lisäksi nostamme esiin suomalaisnuorten menestyksen eettisen hakkeroinnin Euroopan mestaruuskilpailuissa sekä kerromme opettajille suunnatuista maksuttomista kyberturvallisuuden oppimateriaaleista, joiden tavoitteena on vahvistaa lasten ja nuorten digiturvataitoja.
Tällä sivulla
- PHP:n kriittiset haavoittuvuudet voivat vaarantaa verkkopalveluja
- Teletoiminnan häiriötilanteita koskeva määräys päivittyy – muutokset voimaan vuonna 2027
- Suomalaisnuoret nappasivat hopeaa eettisen hakkeroinnin Euroopan mestaruuskisoissa
- Kyberturvallisuus osaksi koulupäivää – opettajille tarjolla maksuttomia oppimateriaaleja
- Ajankohtaiset huijaukset
- Haavoittuvuudet
PHP:n kriittiset haavoittuvuudet voivat vaarantaa verkkopalveluja
PHP on laajasti käytetty ohjelmointikieli, joka toimii monien verkkosivustojen ja verkkopalvelujen taustalla. Sen avulla tuotetaan sivujen sisältöä ja käsitellään tietokantayhteyksiä.
PHP-ohjelmointikielestä löytyi kaksi kriittistä haavoittuvuutta, joihin julkaistiin korjaavat päivitykset 21.10.2026. Haavoittuvuuksien hyväksikäyttö voi mahdollistaa hyökkääjälle haitallisen koodin suorittamisen palvelimella ilman kirjautumista. Seurauksena voi olla esimerkiksi verkkopalvelun haltuunotto tai pääsy palvelimella käsiteltäviin tietoihin. Haavoittuvuuden vuoksi jotkut palveluiden ylläpitäjät ovat sulkeneet sivustojaan varotoimenpiteinä väliaikaisesti.
Vaikutusten mahdollinen laajuus on merkittävä. PHP:tä käytetään maailmanlaajuisesti lukuisissa verkkopalveluissa, joten haavoittuvuudet koskevat potentiaalisesti monenlaisia organisaatioita ja palveluntarjoajia. Riski ei rajoitu vain sivustoihin, sillä PHP:tä voidaan käyttää myös kolmansien osapuolten ohjelmistoissa ja laitteissa. Haavoittuvuus ei kuitenkaan tarkoita, että kaikki PHP:tä käyttävät sivustot olisi murrettu tai että jokaisen käyttäjän tiedot olisivat vaarantuneet.
Organisaatioiden tulee selvittää PHP:n käyttö ympäristöissään ja asentaa korjaukset viipymättä. Erityisesti internetiin avoimet palvelimet on tarkistettava ensin. Myös PHP:n kehittäjien tiedotteita kannattaa seurata.
Mitä tämä tarkoittaa kansalaisille?
Tavallisen verkkopalvelun käyttäjän ei tarvitse tehdä teknisiä toimenpiteitä. Omien laitteiden ja ohjelmistojen pitäminen ajan tasalla on silti tärkeää. Jos jokin käyttämäsi palvelu ilmoittaa tietoturvapoikkeamasta, noudata sen ohjeita.
Teletoiminnan häiriötilanteita koskeva määräys päivittyy – muutokset voimaan vuonna 2027
Liikenne- ja viestintävirasto Traficomin päivitetty määräys teletoiminnan häiriötilanteista tulee voimaan 1.1.2027. Uudistuksen tavoitteena on selkeyttää ilmoituskäytäntöjä ja vähentää teleyritysten hallinnollista työtä.
Jatkossa teleyritysten on ilmoitettava Traficomille myös toimivuuteen ja tietoturvaan kohdistuvista uhista, jotka voivat pahentuessaan häiritä palveluiden toimintaa. Ilmoitusvelvollisuus koskee myös mahdollisia sabotaasitapauksia.
Tietoturvahäiriöiden ilmoittamista yhdenmukaistetaan kyberturvallisuuslain kanssa, jolloin yksi ilmoitus voi täyttää molempien säädösten vaatimukset. Lisäksi toimivuushäiriöiden nykyinen nelitasoinen A–D-vakavuusluokitus poistuu ja korvautuu yhdellä määritellyllä ilmoituskynnyksellä.
Suomalaisnuoret nappasivat hopeaa eettisen hakkeroinnin Euroopan mestaruuskisoissa
Suomen joukkue sijoittui toiseksi eettisen hakkeroinnin Euroopan mestaruuskilpailuissa Saksassa. Tulos on Suomen kaikkien aikojen paras kilpailussa, johon osallistui joukkueita 42 maasta. Suomen kymmenhenkinen joukkue menestyi erityisen hyvin kilpailun toisena päivänä järjestetyssä hyökkäys- ja puolustustehtävässä. Siinä osallistujat puolustavat omia järjestelmiään muiden hyökkäyksiltä ja yrittävät samalla murtautua vastustajiensa palvelimille. Kilpailijoiden tehtävänä on löytää tietojärjestelmien haavoittuvuuksia, korjata niitä ja hyödyntää niitä hallitusti osana kilpailua.
Suomen edustusjoukkue valitaan vuosittain Next Gen Hack Challenge -haasteen osallistujista. Kilpailu tarjoaa erityisesti alle 26-vuotiaille mahdollisuuden kehittää tietoturvatestaamisen ja hakkeroinnin taitojaan turvallisessa ympäristössä.
Kyberturvallisuus osaksi koulupäivää – opettajille tarjolla maksuttomia oppimateriaaleja
Cyber Citizen -tutkimushanke on julkaissut peruskoulun opettajille maksuttomia materiaaleja, joiden avulla kyberturvallisuutta voidaan opettaa osana koulun arkea. Tavoitteena on vahvistaa sekä opettajien että oppilaiden taitoja tunnistaa verkkouhkia ja toimia turvallisesti digitaalisessa ympäristössä.
Kyberturvallisuuden opettaminen voi tuntua haastavalta, jos aihe ei ole entuudestaan tuttu. Cyber Citizenin tarjoamien materiaalien avulla opettaja voi perehtyä aiheeseen ja ottaa opitut asiat käyttöön omassa opetuksessaan. Valmiit oppituntimateriaalit ja tehtävät säästävät suunnitteluaikaa. Opettaja voi hyödyntää niitä sellaisenaan tai valita niistä omaan opetukseensa sopivat osat.
Materiaalien avulla voidaan käsitellä esimerkiksi verkkohuijauksia, henkilökohtaisten tietojen suojaamista ja turvallista toimintaa digitaalisissa palveluissa. Lasten ja nuorten on tärkeää oppia toimimaan turvallisesti verkossa samalla tavoin kuin he oppivat liikennesääntöjä ja vuorovaikutustaitoja. Verkkoympäristössä tarvitaan kykyä arvioida tiedon luotettavuutta, tunnistaa huijauksia ja ymmärtää, millaisia jälkiä omasta toiminnasta jää internetiin.
Ajankohtaiset huijaukset
Tässä koosteessa kerromme kuluneen viikon aikana Kyberturvallisuuskeskukselle ilmoitetuista huijauksista.
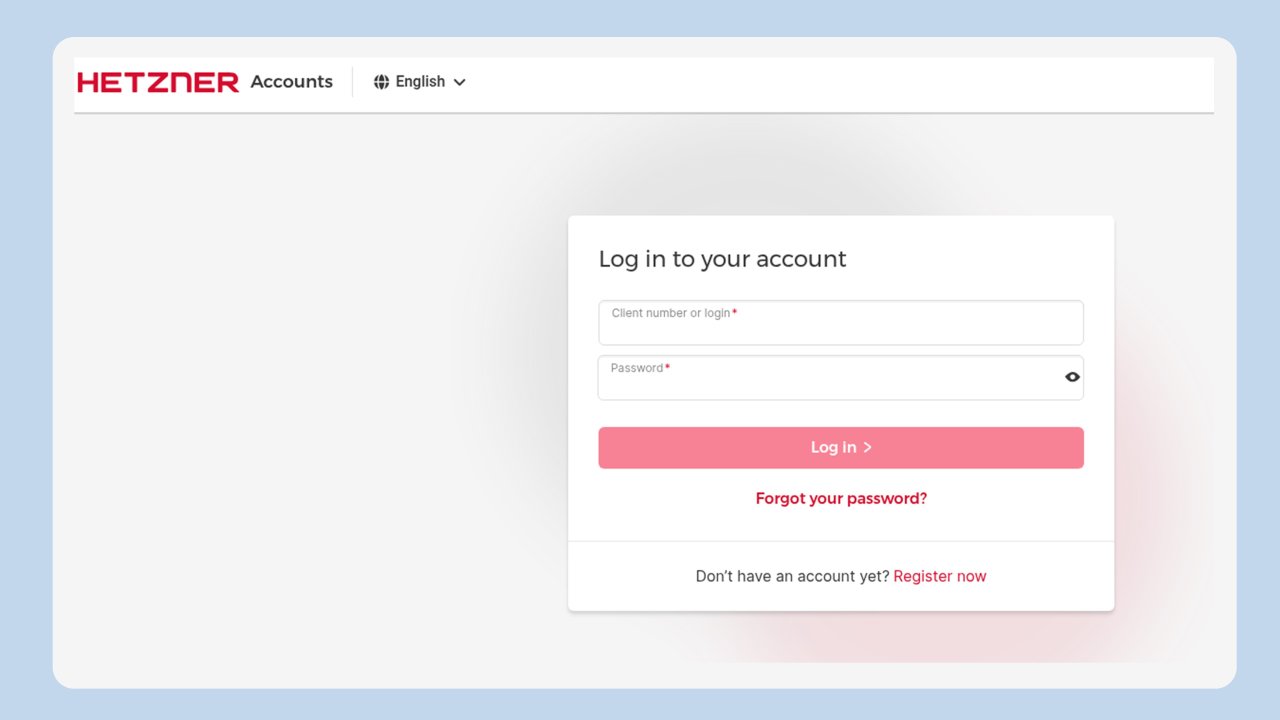
Palveluntarjoajan kirjautumissivua jäljittelevä huijaussivu pyrkii keräämään käyttäjätunnuksia ja salasanoja. Kirjautumistietoja ei tule syöttää sivuille, joille on päädytty sähköpostin tai viestin linkin kautta ilman sivuston aitouden tarkistamista.
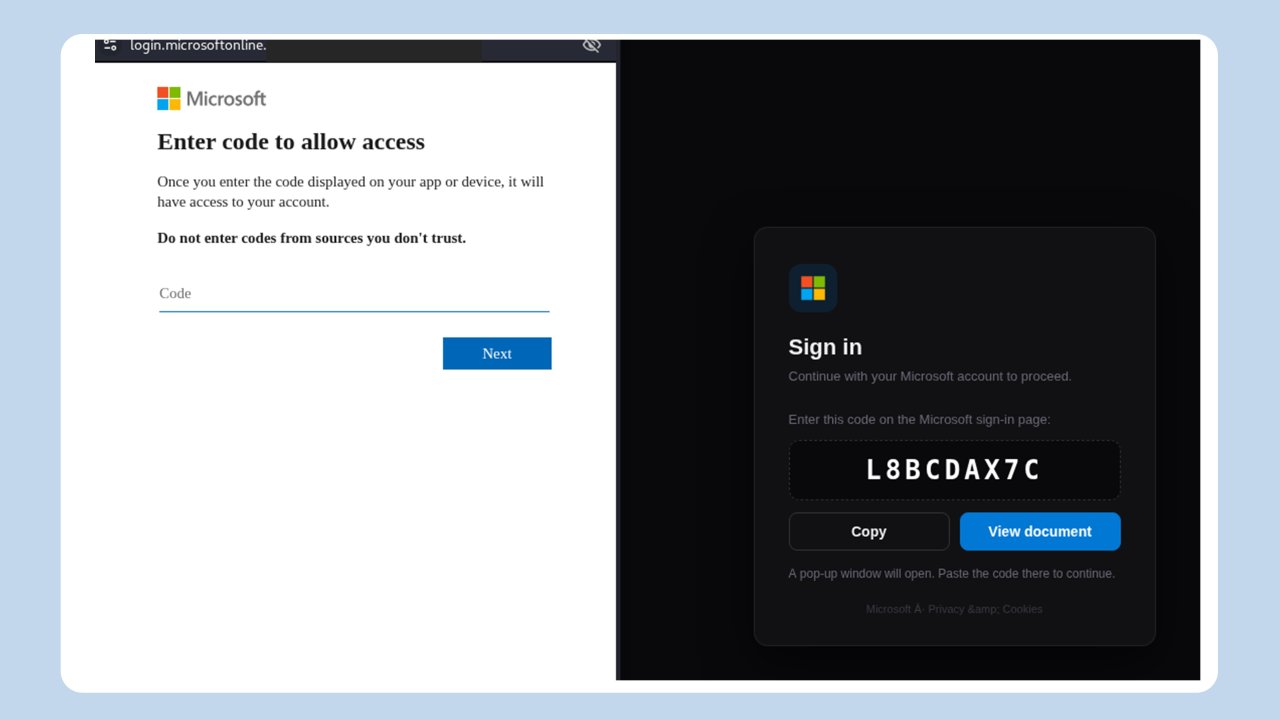
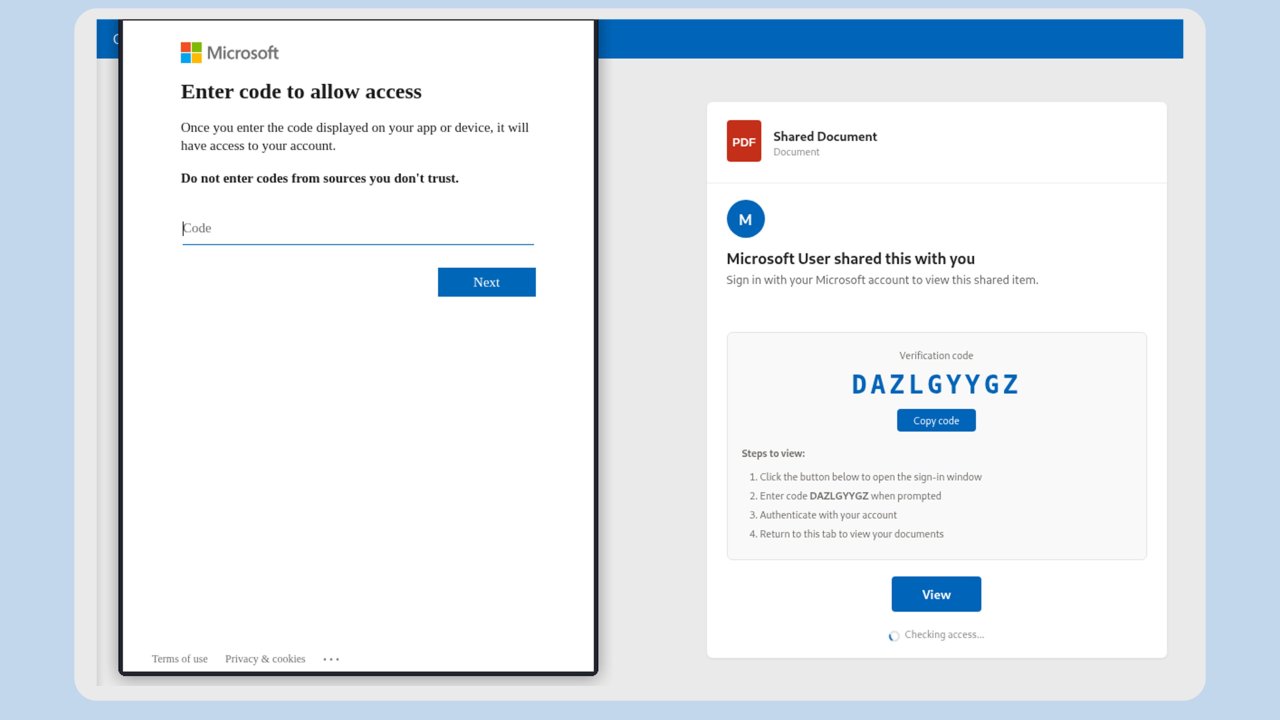
Huijausviesti esittää jaettua asiakirjaa ja pyrkii ohjaamaan käyttäjän syöttämään hyökkääjän toimittaman kirjautumiskoodin Microsoftin palveluun. Epäilyttäviä kirjautumispyyntöjä tai koodeja ei tule käyttää ilman lähettäjän aitouden varmistamista.
Haavoittuvuudet
CVE: CVE-2026-109618, CVE-2026-109619
CVSS: 9.2 (CVSS 4.0, kriittinen)
Mikä: Mahdollistaa etäkoodin suorittamisen ilman tunnistautumista
Tuote: PHP
Korjaus: Päivitä PHP haavoittuvuudet korjaavaan versioon viipymättä
Tutustu viikkokatsauksiin
Tämä on Kyberturvallisuuskeskuksen viikkokatsaus (raportointijakso 16.-22.10.2026). Viikkokatsauksessa jaamme tietoa ajankohtaisista kyberilmiöistä. Viikkokatsaus on tarkoitettu laajalle yleisölle kyberturvallisuuden ammattilaisista tavallisiin kansalaisiin.