Cybersäkerhetscentrets veckoöversikt – 43/2026
Den här veckan berättar vi om sårbarheter i PHP som har fått omfattande konsekvenser samt om revideringen av föreskriften om anmälan av störningar i televerksamheten och de ändringar som träder i kraft 2027. Dessutom lyfter vi fram finländska ungdomars framgångar i Europamästerskapen i etisk hackning och berättar om avgiftsfria läromedel i cybersäkerhet för lärare. Syftet med läromedlen är att stärka barns och ungas kunskaper om digital säkerhet. På denna sida
På denna sida
- Kritiska sårbarheter i PHP kan äventyra webbtjänster
- Föreskriften om störningar i televerksamheten uppdateras – ändringarna träder i kraft 2027
- Cybersäkerhet som en del av skoldagen – avgiftsfria läromedel för lärare
- Aktuella bedrägerier
- Sårbarheter
- Bekanta dig med veckoöversikten
Kritiska sårbarheter i PHP kan äventyra webbtjänster
PHP är ett allmänt använt programmeringsspråk som används bakom många webbplatser och webbtjänster. Det används för att skapa innehåll på webbsidor och hantera databasanslutningar.
Två kritiska sårbarheter har upptäckts i programmeringsspråket PHP. Korrigerande uppdateringar för sårbarheterna publicerades den 21 oktober 2026. Om sårbarheterna utnyttjas kan en angripare köra skadlig kod på servern utan att logga in. Det kan till exempel leda till att en webbtjänst kapas eller att angriparen får åtkomst till uppgifter som behandlas på servern. På grund av sårbarheterna har vissa tjänsteleverantörer tillfälligt stängt sina webbplatser som en försiktighetsåtgärd.
De potentiella konsekvenserna kan bli omfattande. PHP används i ett stort antal webbtjänster världen över, vilket innebär att sårbarheterna kan beröra många olika slags organisationer och tjänsteleverantörer. Risken är inte begränsad till webbplatser, eftersom PHP också kan användas i programvaror och enheter från tredje part. Sårbarheterna innebär dock inte att alla webbplatser som använder PHP har utsatts för dataintrång eller att alla användares uppgifter har äventyrats.
Organisationerna ska kartlägga användningen av PHP i sina miljöer och installera korrigeringarna utan dröjsmål. Servrar som är tillgängliga från internet bör kontrolleras först. Det är också bra att följa med information från PHP-utvecklarna.
Vad innebär detta för allmänheten?
Vanliga användare av webbtjänster behöver inte vidta några tekniska åtgärder. Det är ändå viktigt att hålla sina egna enheter och programvaror uppdaterade. Om en tjänst som du använder meddelar om en informationssäkerhetsincident ska du följa tjänstens anvisningar.
Föreskriften om störningar i televerksamheten uppdateras – ändringarna träder i kraft 2027
Transport- och kommunikationsverket Traficoms uppdaterade föreskrift om störningar i televerksamheten träder i kraft den 1 januari 2027. Syftet med revideringen är att förtydliga anmälningsförfarandena och minska teleföretagens administrativa arbete.
I fortsättningen ska teleföretagen också anmäla hot mot kommunikationsnätens och kommunikationstjänsternas funktion och informationssäkerhet till Traficom, om hoten kan utvecklas till störningar i tjänsterna. Anmälningsskyldigheten omfattar också eventuella sabotage.
Anmälningarna om informationssäkerhetsincidenter harmoniseras med cybersäkerhetslagen, så att en enda anmälan kan uppfylla kraven i båda författningarna. Dessutom slopas den nuvarande allvarlighetsklassificeringen i fyra nivåer (A–D) för funktionsstörningar och ersätts med en enda fastställd anmälningströskel.
Cybersäkerhet som en del av skoldagen – avgiftsfria läromedel för lärare
Forskningsprojektet Cyber Citizen har publicerat avgiftsfria läromedel för lärare i den grundläggande utbildningen. Med hjälp av materialen kan cybersäkerhet undervisas som en del av skolvardagen. Syftet är att stärka både lärarnas och elevernas färdigheter i att identifiera hot på nätet och agera säkert i digitala miljöer.
Det kan kännas utmanande att undervisa i cybersäkerhet om ämnet inte är bekant sedan tidigare. Med hjälp av materialen från Cyber Citizen kan lärarna sätta sig in i ämnet och använda det de har lärt sig i sin egen undervisning. De färdiga lektionsmaterialen och uppgifterna sparar planeringstid. Lärarna kan använda dem som sådana eller välja de delar som passar den egna undervisningen.
Med hjälp av materialen kan man till exempel behandla bedrägerier på nätet, skydd av personliga uppgifter och hur man använder digitala tjänster på ett säkert sätt. Det är viktigt att barn och unga lär sig att agera säkert på nätet, precis som de lär sig trafikregler och sociala färdigheter. På nätet behöver man kunna bedöma informationens tillförlitlighet, känna igen bedrägerier och förstå vilka digitala spår man lämnar efter sig.
Aktuella bedrägerier
I den här sammanfattningen berättar vi om bedrägerier som har rapporterats till Cybersäkerhetscentret under den senaste veckan.
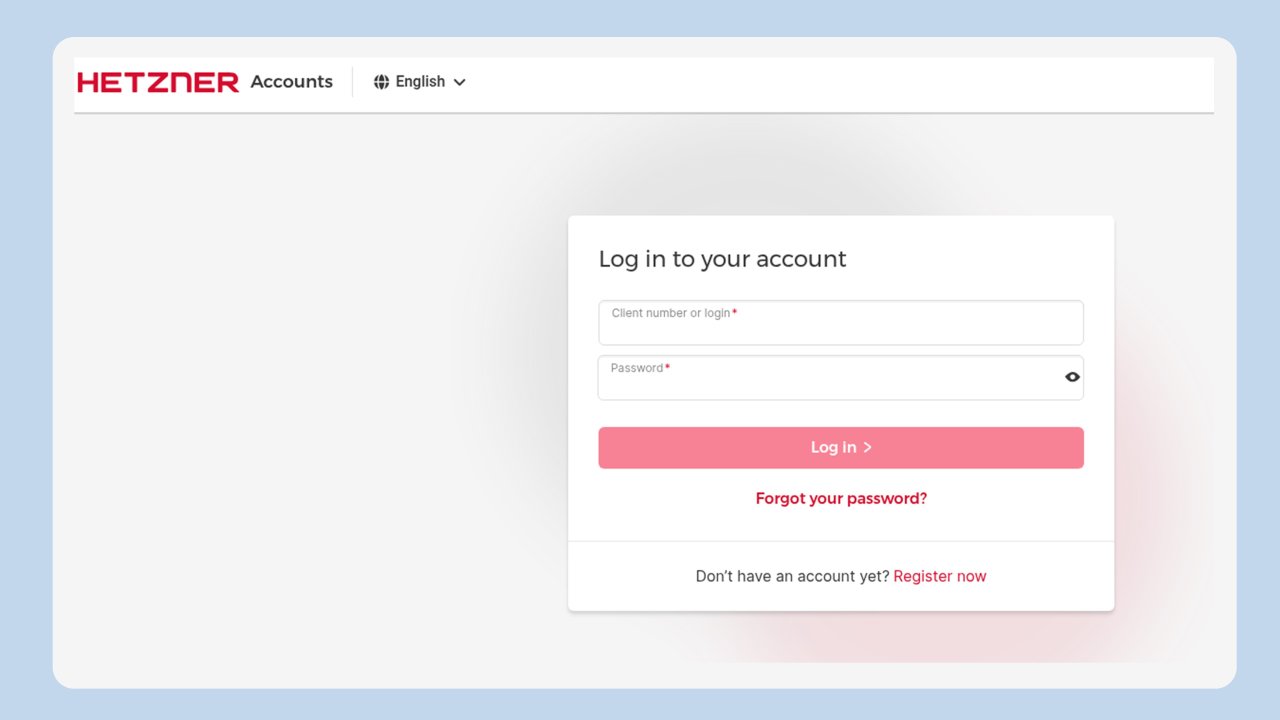
En bluffsida som efterliknar en tjänsteleverantörs inloggningssida försöker samla in användarnamn och lösenord. Ange inte dina inloggningsuppgifter på webbplatser som du har kommit till via en länk i ett e-postmeddelande eller annat meddelande utan att först kontrollera att webbplatsen är äkta.
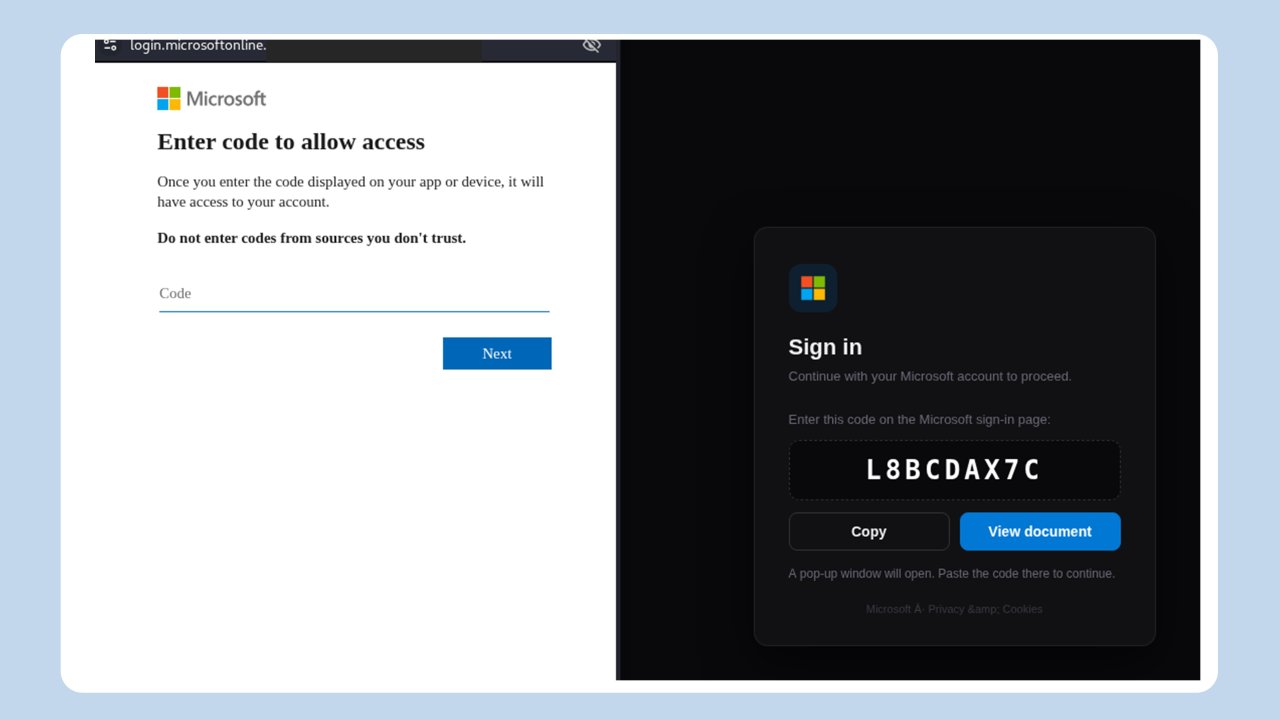
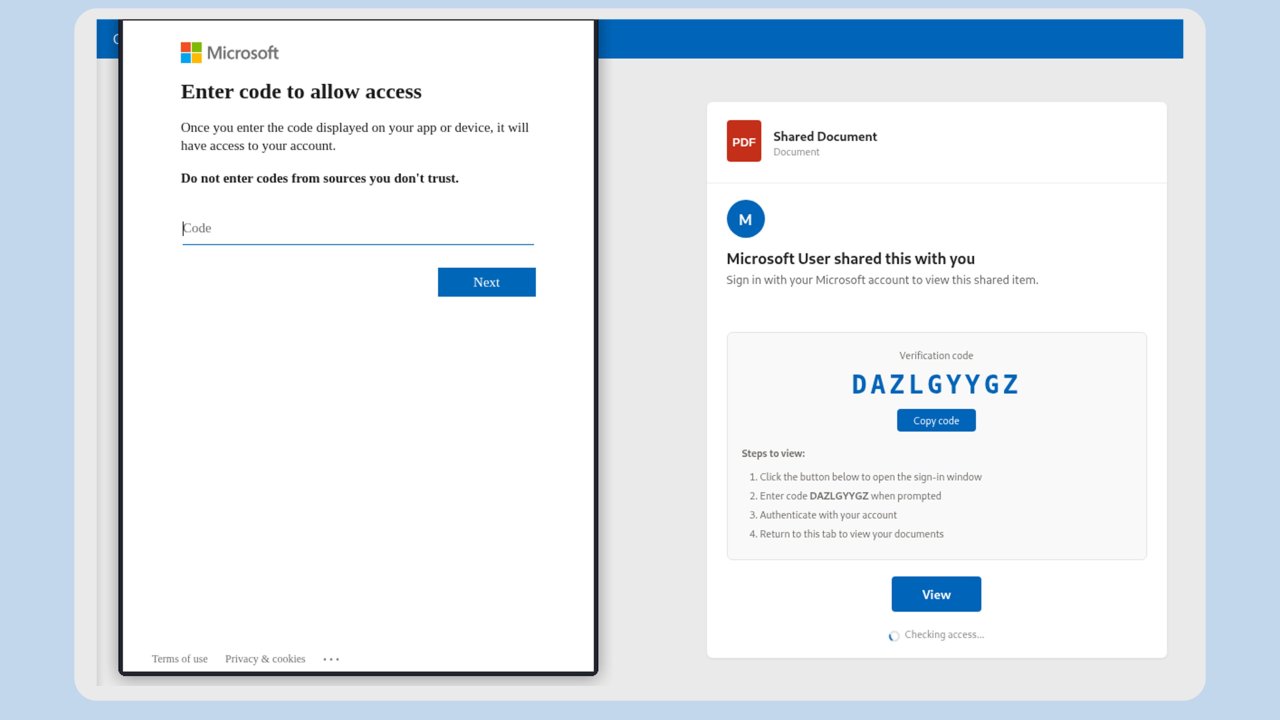
Bluffmeddelandet ger sken av att innehålla ett delat dokument och försöker få användaren att ange en inloggningskod från angriparen i en Microsoft-tjänst. Använd inte misstänkta inloggningsbegäranden eller koder utan att först kontrollera att avsändaren är äkta.
Sårbarheter
CVE: CVE-2026-109618, CVE-2026-109619
CVSS: 9.2 (CVSS 4.0, kritisk)
Vad: Gör det möjligt att köra kod på distans utan autentisering.
Produkt: PHP
Korrigering: Uppdatera PHP utan dröjsmål till en version där sårbarheterna har åtgärdats.
Bekanta dig med veckoöversikten
Detta är Cybersäkerhetscentrets veckoöversikt (rapporteringsperiod 16–22.10.2026). Vår veckoöversikt innehåller information om aktuella cyberfenomen. Veckoöversikten är avsedd för alla från cybersäkerhetsexperter till vanliga medborgare.