
Kyberturvallisuuskeskuksen viikkokatsaus – 42/2026
Tällä viikolla muistutamme Microsoft 365-tilien tietomurroista, joiden määrä on yhä kasvussa. Lisäksi kerromme majoitusvarausten tiedoilla tehtävistä huijauksista sekä nostamme esiin tekoälymurroksen vaikutuksia kyberturvallisuuteen. Lopuksi kerromme syyskuun kybersäästä ja kyberturvallisuushakujen kohdennetuista hakuinfoista.
Tällä sivulla
- Syyskuussa nähtiin jälleen suuri määrä Microsoft 365 -tilimurtoja
- Majoitusvarauksen tiedoilla huijataan
- Tekoälymurros edellyttää panostuksia kyberturvallisuuteen
- Syyskuun Kybersää on julkaistu
- Tule kuulolle kyberturvallisuushakujen kohdennettuihin hakuinfoihin 20.–22.10.!
- Ajankohtaiset huijaukset
- Haavoittuvuudet
Syyskuussa nähtiin jälleen suuri määrä Microsoft 365 -tilimurtoja
Traficomin Kyberturvallisuuskeskukselle ilmoitettiin syyskuussa ennätyksellinen määrä Microsoft 365 -tilimurtotapauksia. Tyypilliset Microsoft 365 -tilimurrot alkavat usein tunnustenkalasteluviestillä, jossa käyttäjä houkutellaan luovuttamaan kirjautumistietonsa tai hyväksymään kirjautuminen rikollisen puolesta.
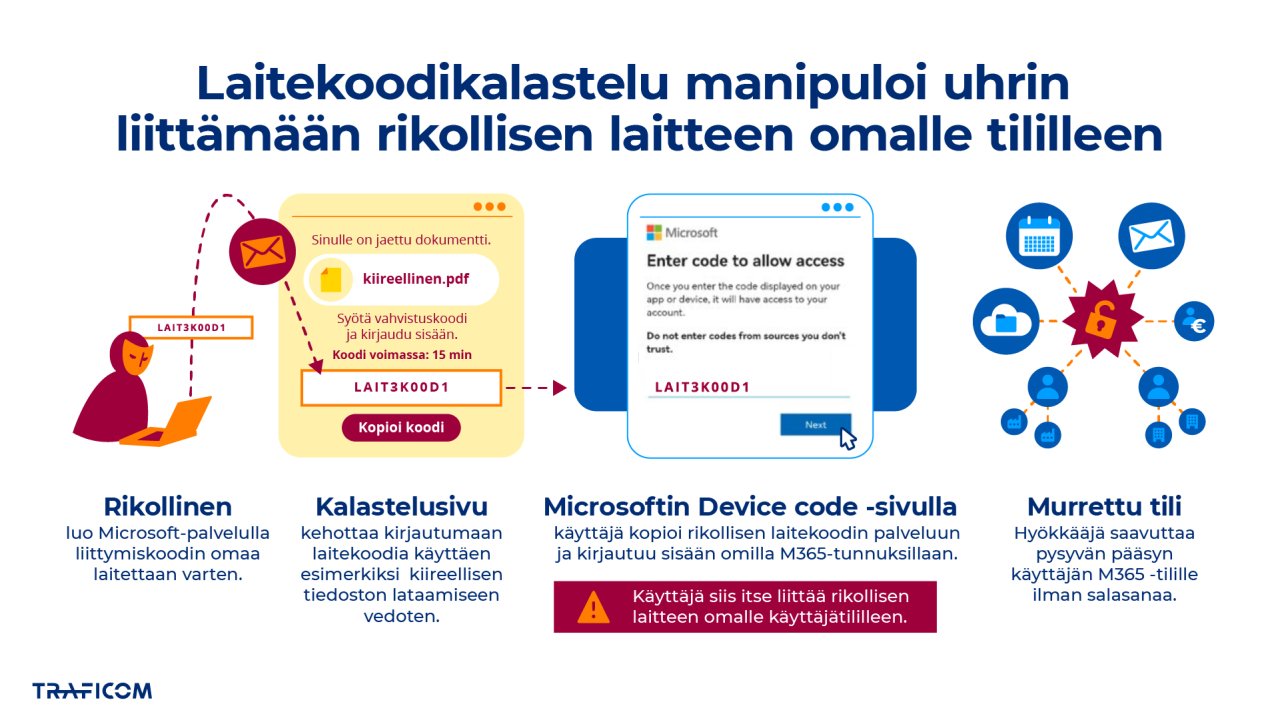
Infografiikka havainnollistaa laitekoodikalastelun etenemisen. Rikollinen luo Microsoft-palvelussa laitekoodin ja houkuttelee käyttäjän syöttämään koodin esimerkiksi kiireellisen tiedoston avaamisen varjolla. Käyttäjä syöttää koodin ja kirjautuu Microsoftin Device Code -sivulla omilla M365-tunnuksillaan, jolloin rikollisen laite liitetään käyttäjän tiliin. Seurauksena hyökkääjä voi saada pysyvän pääsyn käyttäjän M365-tilille ilman salasanaa.
Kalasteluviestit voivat tulla tutulta lähettäjältä, ja ne voivat sisältää linkkejä, liitteitä tai QR-koodeja. Rikolliset hyödyntävät myös kaapattuja sähköpostitilejä ja aitoja pilvipalveluita tehdäkseen viesteistä entistä uskottavampia. Pelkkä kirjautumissivun tuttu ulkoasu ei takaa aitoutta, vaan käyttäjän kannattaa aina tarkistaa sivuston verkko-osoite.
Kaapatulla Microsoft 365 -tilillä voidaan lukea sähköposteja, varastaa tietoja, lähettää uusia kalasteluviestejä sekä toteuttaa erilaisia petoksia uhrin nimissä. Hyökkäykset etenevät usein nopeasti, ja rikolliset hyödyntävät yhä kehittyneempiä menetelmiä myös monivaiheisen tunnistautumisen kiertämiseen.
Jos epäilet antaneesi tunnuksesi huijaussivulle, vaihda salasanasi välittömästi ja ilmoita asiasta organisaatiosi IT-tuelle tai tietoturvavastaavalle. Myös havaitusta tunnustenkalastelusta kannattaa tehdä ilmoitus Kyberturvallisuuskeskukselle, sillä se auttaa tunnistamaan käynnissä olevia huijauskampanjoita ja ehkäisemään uusia uhreja.
Majoitusvarauksen tiedoilla huijataan
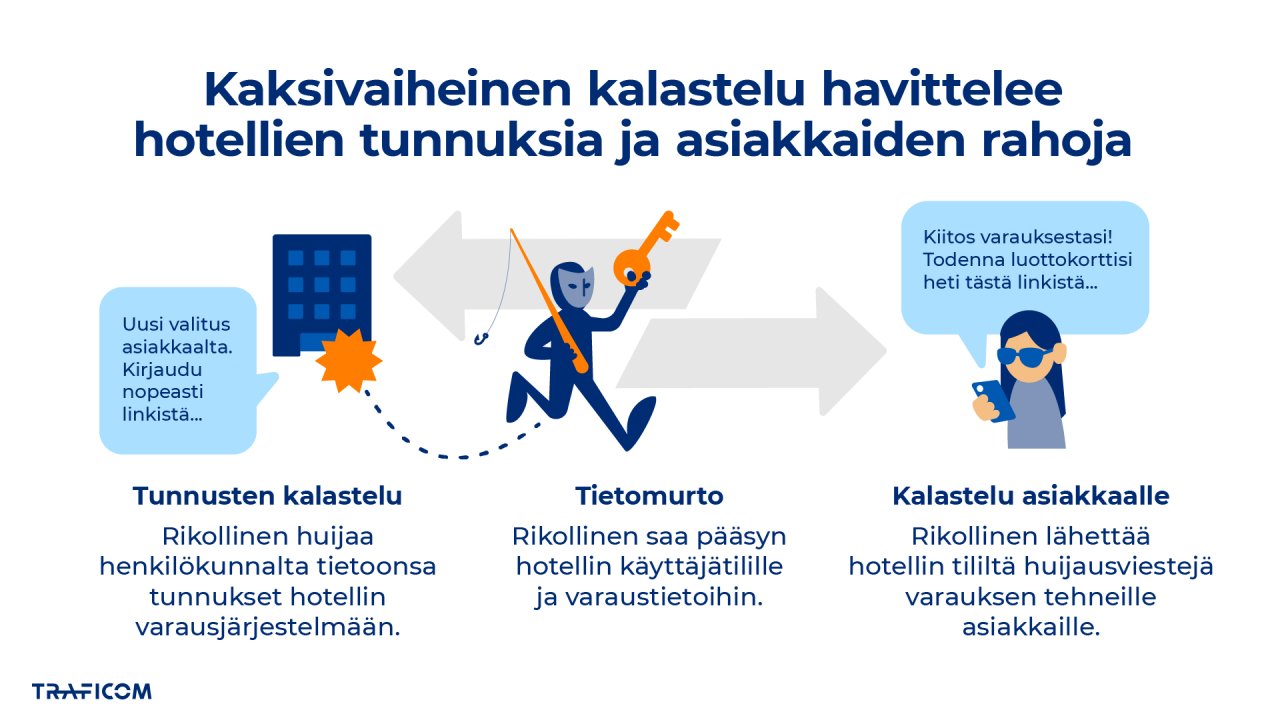
Kyberturvallisuuskeskus on saanut useita ilmoituksia majoituspalveluiden nimissä lähetetyistä huijausviesteistä. Viestit ovat sisältäneet oikeita majoitusten varaustietoja, mikä voi tehdä huijausten tunnistamisesta hankalaa. Varaustiedot ovat voineet vuotaa esimerkiksi jonkin majoituspalvelun tai varausjärjestelmän kautta.
Aitojen varaustietojen käyttäminen voi saada viestin vaikuttamaan luotettavalta ja houkutella vastaanottajaa toimimaan rikollisen ohjeiden mukaan. Pelkästään tuttujen varaustietojen esiintyminen viestissä ei siis välttämättä takaa sen aitoutta. Tällaisissa huijausviestissä rikollinen voi väittää, että majoitusvaraus tarvitsee jonkinlaisen vahvistuksen, jota varten vastaanottajan tulisi syöttää esimerkiksi maksukorttinsa tiedot.
Viestien vastaanottajien kannattaa suhtautua varauksella yllättäviin maksupyyntöihin ja linkkeihin, vaikka viestissä olisi oikeita tietoja omasta varauksesta. Epäilyttävän viestin aitous on hyvä varmistaa ottamalla yhteyttä majoituspalveluun sen virallisten yhteystietojen kautta. Viestissä olevia linkkejä ei pidä avata eikä maksutietoja syöttää ennen kuin viestin luotettavuus on varmistettu.
Yleisiä neuvoja kalasteluviestien tunnistamiseksi:
- Tarkastele saamasi viestin sisältöä rauhassa ja kriittisesti. Kalasteluviestit yrittävät saada aikaan kiirettä ja hätääntymisen tunnetta.
- Tarkasta sivustojen verkkotunnus, kalastelusivustojen verkkotunnukset yleensä poikkeavat aidon sivuston verkkotunnuksesta kirjoitusasultaan.
- Vältä linkkien avaamista viestisovellusten kautta ja hakeudu sivustolle kirjoittamalla verkkotunnus osoitekenttään.
Mikäli olet syöttänyt pankki- tai henkilötietojasi kalastelusivustolle, ota yhteyttä omaan pankkiisi ja tee asiasta rikosilmoitus poliisille.
Tekoälymurros edellyttää panostuksia kyberturvallisuuteen
Liikenne- ja viestintäministeriön neuvotteleva virkamies Maija Rönkä kirjoittaa kolumnissaan tekoälymurroksesta ja varautumisesta sen mukanaan tuomiin uhkiin. Tekoälyn nopea kehitys tuo uusia mahdollisuuksia, mutta kasvattaa samalla kyberturvallisuuden merkitystä. Tekoälyä voidaan hyödyntää kyberuhkien tunnistamisessa ja torjunnassa, mutta se tarjoaa myös uusia keinoja kyberhyökkäysten toteuttamiseen. Muuttuvassa uhkaympäristössä organisaatioiden on huolehdittava siitä, että turvallisuus kehittyy tekoälyn käytön rinnalla.
Tekoälyn turvallinen hyödyntäminen edellyttää riittävää osaamista, ennakoivaa varautumista ja jatkuvaa kykyä tunnistaa uusia riskejä. Kyberturvallisuus on huomioitava osana teknologian käyttöönottoa ja organisaatioiden toimintaa, ei vasta ongelmatilanteissa.
Suomessa tekoälyyn liittyviin kyberturvallisuusuhkiin on jo varauduttu monipuolisesti. Olemassa oleva tekoäly- ja kyberturvallisuussääntely EU:ssa ja kansallisesti asettaa vaatimuksia tekoälyjärjestelmien turvallisuudelle ja turvallisuuspoikkeamista raportoinnille. Lainsäädännön lisäksi tarvitaan käytännön toimia. Liikenne- ja viestintäviraston Kyberturvallisuuskeskus tukee tekoälyn turvallista käyttöä ohjeistamalla, arvioimalla uhkia ja tukemalla organisaatioita riskien hallinnassa.
Syyskuun Kybersää on julkaistu
Syyskuun Kybersää on julkaistu ja sää jatkui epävakaisena. Kyberturvallisuuskeskukselle ilmoitetut tapaukset painottuivat huijauksiin, verkkosivustojen murtoihin ja verkon reunalaitteiden kriittisiin haavoittuvuuksiin.
Syyskuussa julkaistiin useita kriittisiä ja aktiivisesti hyväksikäytettyjä haavoittuvuuksia esimerkiksi Ciscon, F5:n, Check Pointin ja Gitlabin tuotteissa. Lisäksi julkaisimme vuoden ensimmäisen vakavan varoituksen syyskuun lopulla ilmi tulleiden Citrix Netscaler ADC- ja gateway tuotteiden kriittisiin haavoittuvuuksiin liittyen.
Tule kuulolle kyberturvallisuushakujen kohdennettuihin hakuinfoihin 20.–22.10.!
Euroopan komissio ja Euroopan kyberturvallisuuden osaamiskeskus ECCC ovat julkistaneet uusia Digitaalinen Eurooppa -ohjelman rahoitushakuja tukemaan kyberturvallisuuden valmiuksien kehittämistä ja teknologioiden käyttöönottoa.
Kansallinen koordinointikeskus (NCC-FI) järjestää seuraavat kohdennetut hakuinfot Teamsissä:
- 20.10. klo 9.00-9.30: Dual-use technologies
- 21.10. klo 9.00-10.00: Cybersecure tools, technologies and services relying on AI & Strengthening cybersecurity capacities of European SMEs with cybersecure AI-powered solutions
- 22.10. klo 9.00-9.30: Strengthening EU cybersecurity capacities & capabilities in line with legislative requirements
Hakukohtaisissa infoissa käydään läpi hakujen keskeisiä yksityiskohtia ja keskustellaan hakuihin erityisesti liittyvistä kysymyksistä. Infot ovat maksuttomia ja avoimia kaikille. Tilaisuudet järjestetään suomeksi eikä niitä tallenneta.
Ilmoittaudu infoihin alta:
Ajankohtaiset huijaukset
Tässä koosteessa kerromme kuluneen viikon aikana Kyberturvallisuuskeskukselle ilmoitetuista huijauksista. Tällä viikolla huijauksia on liikkunut muun muassa MobilePayn ja Kanta-palvelun nimissä.
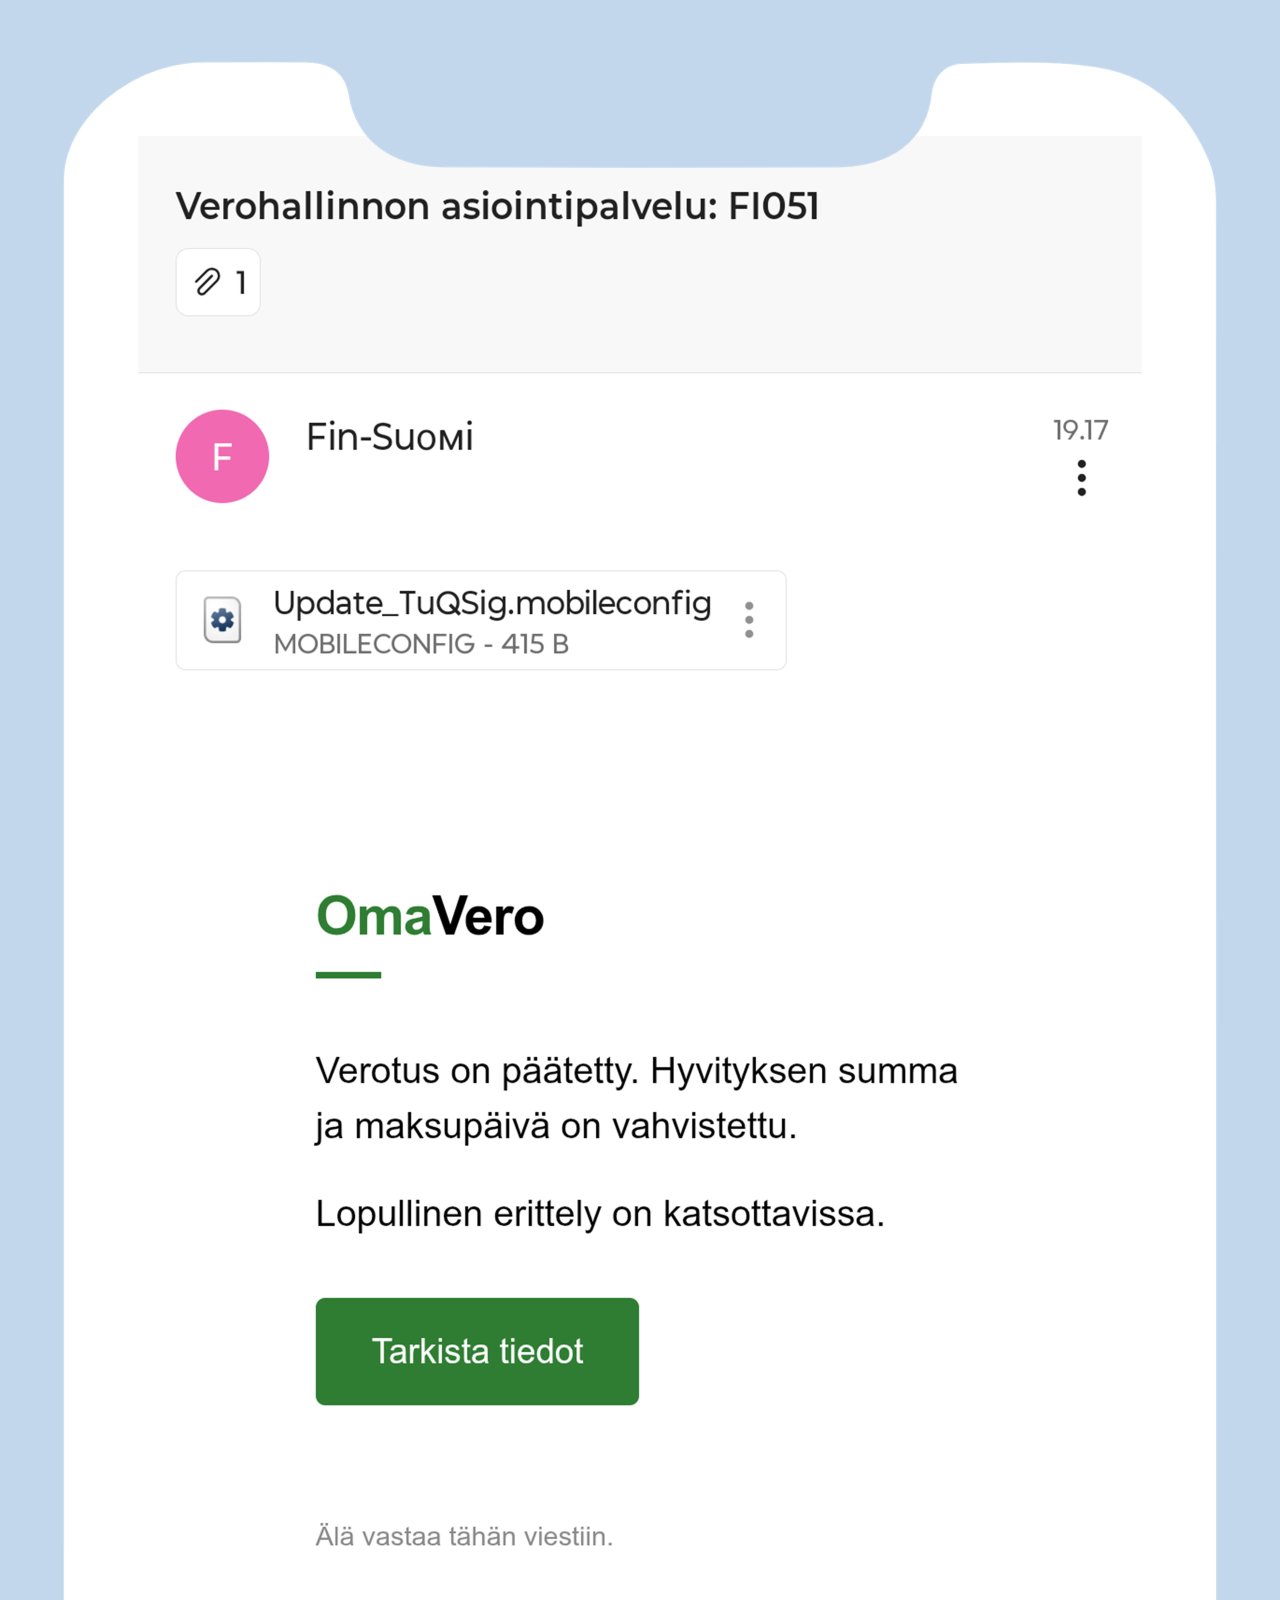
Sähköpostitse lähetetty veroteemainen tietojenkalasteluviesti, jossa väitetään, että vastaanottajan verotus on vahvistettu ja sen katsomiseksi tulee vierailla sivustolla. Viestissä oleva painike ohjaa kuitenkin rikollisen hallussa olevalle pankkitunnusten kalastelusivustolle. Viestissä on lisäksi liitteenä tiedosto, jonka suorittamalla puhelimeen voi asentua haitallisia konfiguraatioita, kuten käyttäjän kalenterin jakaminen rikolliselle.
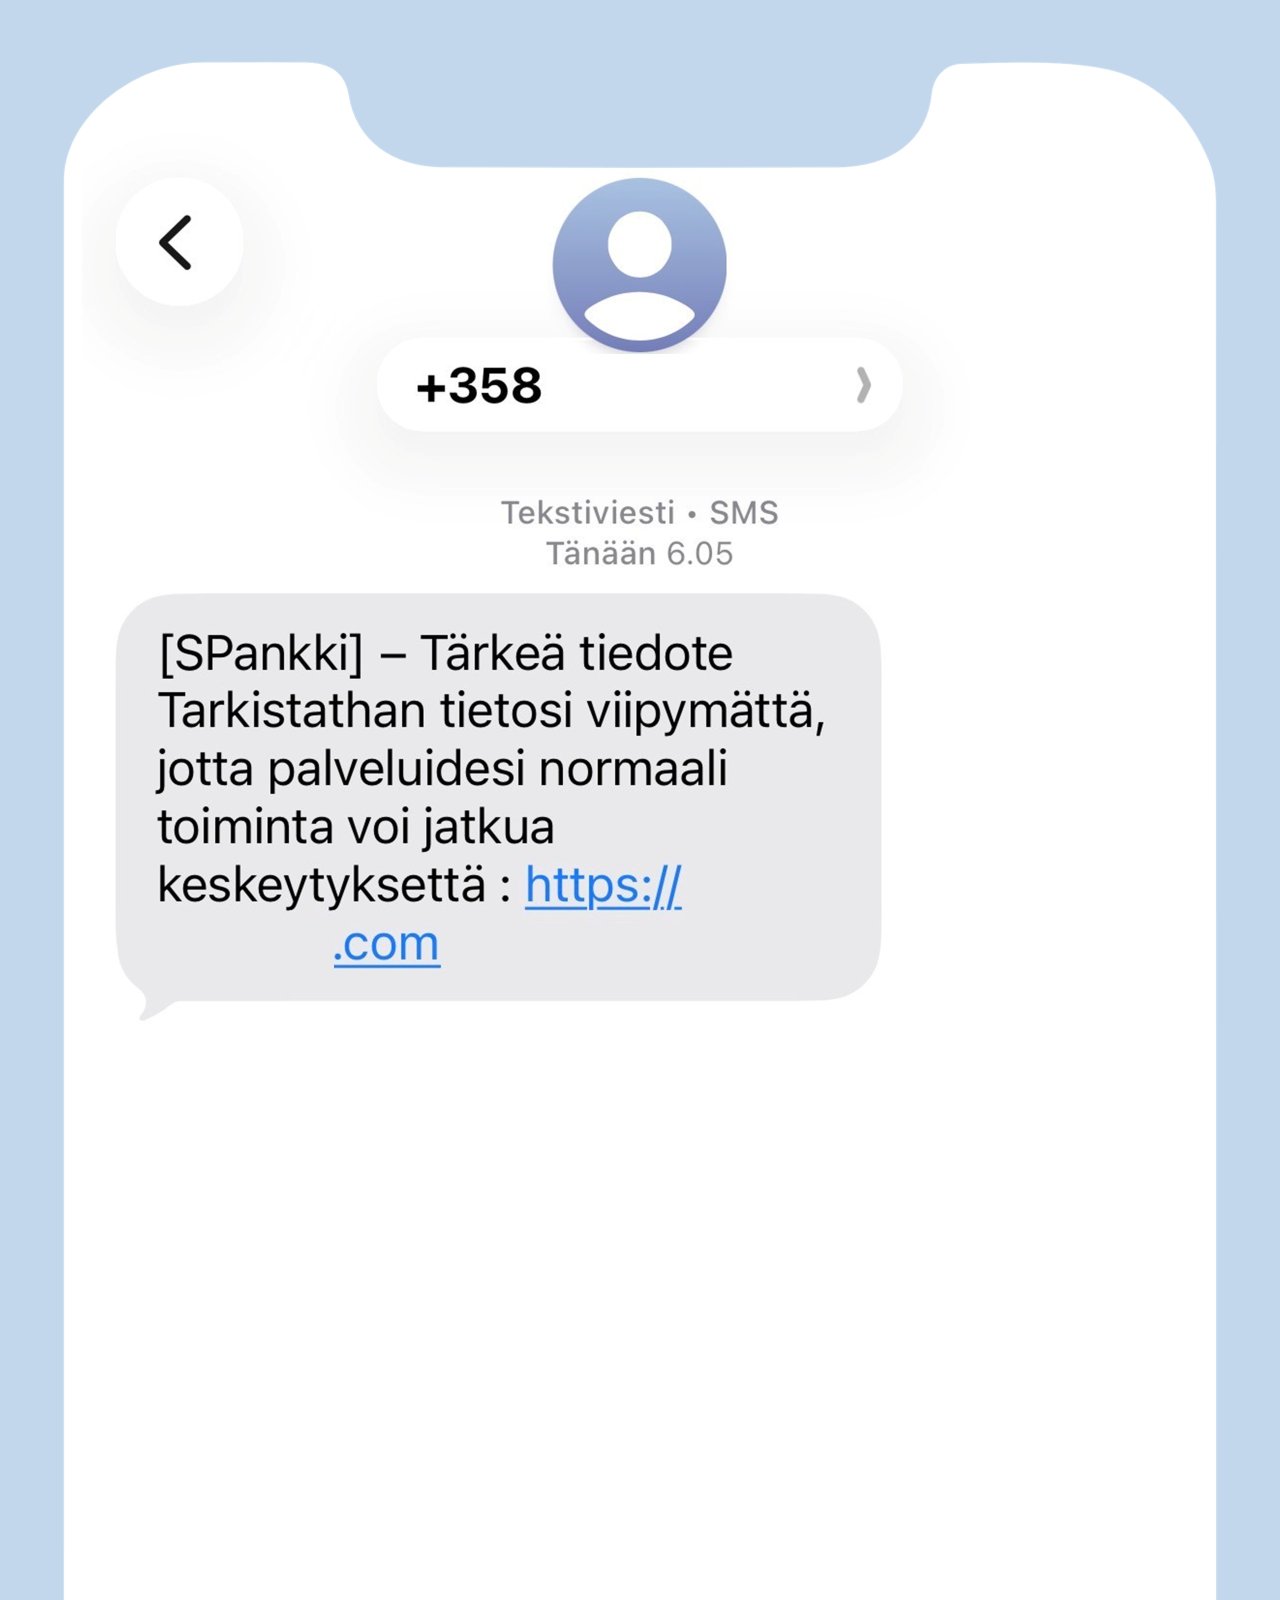
S-Pankin nimissä lähetetään tietojenkalastelutekstiviestejä. Viestissä väitetään, että vastaanottajalle olisi tärkeä tiedote S-Pankin sivuilla. Viestissä olevasta verkko-osoitteesta voi huomata, ettei kyseessä ole S-Pankin oikea verkko-osoite. Tässä esimerkissä viestin lähettäjällä ei ole S-Pankin lähettäjätunnusta, vaan viesti tulee tavanomaisesta puhelinnumerosta. Linkin klikkaaminen johtaa tietojenkalastelusivustolle.
Haavoittuvuudet
CVE: CVE-2026-104935
CVSS: 8.6 (CVSS 3.1)
Mikä: Haavoittuvuus mahdollistaa tunnistautumisen ohittamisen ja komentojen suorittamisen haavoittuvassa laitteessa etäyhteydellä. Hyökkääjä ei tarvitse käyttäjätunnusta tai käyttäjän toimia.
Tuote: Ivanti Connect Secure versiot 22.8R2.4 ja aiemmat, 25.1.2.2 ja aiemmat sekä 25.1.1.1 ja aiemmat versiot.
Korjaus: Päivitä tuote välittömästi viimeisimpään versioon.
CVE: CVE-2026-76519
CVSS: 9.8 (CVSS 3.1, kriittinen)
Mikä: Cisco Secure Email Gateway
Tuote: Haavoittuvuuden avulla tunnistautumaton etähyökkääjä voi kirjoittaa mielivaltaisia tiedostoja ja suorittaa komentoja laitteen käyttöjärjestelmässä pääkäyttäjän oikeuksilla.
Korjaus: Päivitä laitteeseen korjattu ohjelmistoversio.
Tutustu viikkokatsauksiin
Tämä on Kyberturvallisuuskeskuksen viikkokatsaus (raportointijakso 9.-15.10.2026). Viikkokatsauksessa jaamme tietoa ajankohtaisista kyberilmiöistä. Viikkokatsaus on tarkoitettu laajalle yleisölle kyberturvallisuuden ammattilaisista tavallisiin kansalaisiin.