
Cybersäkerhetscentrets veckoöversikt – 41/2026
Det ständigt ökande antalet allvarliga sårbarheter har ökat risken för dataintrång betydligt i år. Både nätets kantenheter och allmänt använda tjänster är för närvarande föremål för stor uppmärksamhet från såväl angripare som försvarare. Nu är det viktigt att installera nya korrigerande uppdateringar omedelbart i stället för att vänta till nästa månatliga underhållstillfälle.
På denna sida
- Flera allvarliga sårbarheter varje vecka – uppdateringar i tid kan förhindra dataintrång
- AI stärker också de kriminellas verktygslåda
- Presentkort som verktyg för bedrägerier
- Aktuella bedrägerier
- Sårbarheter
- Bekanta dig med veckoöversikten
Flera allvarliga sårbarheter varje vecka – uppdateringar i tid kan förhindra dataintrång
Allvarliga och kritiska sårbarheter i programvara offentliggörs varje vecka, ibland till och med dagligen. Kritiska sårbarheter har till exempel upptäckts i F5 BIG-IP Access Policy Manager, Citrix NetScaler ADC och Gateway samt WordPress- och Atlassian-produkter och serverprogramvara. Kriminella är snabba med att utnyttja dessa sårbarheter. Tillverkare av nätets kantenheter och serverprogramvara måste kontinuerligt korrigera sårbarheter och informera sina kunder om informationssäkerhetsrisker.
Sårbarheterna kan till exempel ge obehöriga åtkomst till system, göra det möjligt för angripare att köra godtycklig kod eller äventyra konfidentiella uppgifter. I vissa fall har sårbarheterna kunnat utnyttjas redan innan det har funnits en korrigering tillgänglig.
Organisationer bör aktivt följa sårbarhetsmeddelanden som gäller den programvara de använder och installera tillverkarnas korrigeringar så snabbt som möjligt. Särskild uppmärksamhet bör ägnas åt sårbarheter som redan utnyttjas aktivt. Det är också viktigt att ha en aktuell förteckning över programvara och enheter: organisationen måste veta vilka system den använder och vem som ansvarar för att uppdatera dem.
Reagera snabbt och dela information
Det räcker dock inte alltid att bara installera uppdateringar. Om en sårbarhet redan har hunnit utnyttjas bör systemet kontrolleras för eventuella spår av intrång och avvikande aktivitet. Insamling och övervakning av logguppgifter gör det lättare att upptäcka attacker och utreda eventuella dataintrång. En snabb reaktion kan i bästa fall helt förhindra att en sårbarhet utnyttjas. Därför är det viktigt att regelbundet följa sårbarhetsmeddelanden och reagera utan dröjsmål på kritiska sårbarheter.
Det är också viktigt att anmäla dataintrång och sårbarheter till Cybersäkerhetscentret vid Traficom. Med hjälp av anmälningarna kan Cybersäkerhetscentret upprätthålla en aktuell nationell lägesbild, identifiera hot som sprids i större omfattning och vid behov dela varningar och anvisningar med andra organisationer. Genom att anmäla sina observationer hjälper organisationen också andra att skydda sig mot samma hot och stärker cybersäkerheten i hela Finland.
AI stärker också de kriminellas verktygslåda
AI har blivit en etablerad del av cyberbrottslingarnas verktygslåda. Enligt polisen gör generativ AI det möjligt att begå brott i större skala än tidigare, på ett mer trovärdigt och mer riktat sätt, även utan betydande tekniska kunskaper. AI kan till exempel användas för att utforma bluffmeddelanden, genomföra nätfiske, klona röster, skapa deepfakes och begå mer tekniskt avancerade cyberbrott. AI kan också användas för att producera desinformation och innehåll som undergräver förtroendet i samhället. AI gör inte i sig brotten möjliga, men kan effektivisera de kriminellas verksamhet.
Även om allt AI-genererat innehåll inte är skadligt är det viktigt att utveckla sin AI-kunnighet och öva sig på att kritiskt granska innehåll. Kontrollera alltid ovanliga begäranden som gäller pengar, inloggningsuppgifter eller personuppgifter via en annan, mer tillförlitlig kanal.
Cybersäkerhetscentrets observationer stöder den utveckling som polisen beskriver. Vi har tidigare rapporterat om till exempel AI-assisterat nätfiske riktat mot Microsoft 365-användare och vd-bedrägerier med deepfakes. I dessa fall gör AI bedrägerierna mer trovärdiga och riktade, vilket försvårar identifieringen av dem. Var särskilt försiktig med brådskande begäranden. Ta i bruk multifaktorsautentisering när det är möjligt.
Presentkort som verktyg för bedrägerier
Brottsofferjouren (RIKU) berättar i sin blogg om hur bedragare använder presentkort för penningtvätt. Köp av presentkort kan till exempel vara en del av ett romansbedrägeri.
”I verkligheten används presentkortet till exempel för att köpa hemelektronik som sedan säljs vidare. Det är en metod för penningtvätt som är populär inom den organiserade brottsligheten. Om offret inte vet hur eller vilket slags presentkort som ska köpas och hur det ska överlämnas, ger de kriminella nog anvisningar”, skriver projektplanerare Jimi Tikkanen vid Brottsofferjouren.
Även om situationen kan väcka skamkänslor hos offret handlar det ändå om ett brott. Brottsofferjouren erbjuder råd och stöd till brottsoffer.
Aktuella bedrägerier
I den här sammanfattningen berättar vi om bedrägerier som har rapporterats till Cybersäkerhetscentret under den senaste veckan. Den här veckan har bluffmeddelanden spridits bland annat i MobilePays och Kanta-tjänstens namn. Det förekommer också bluffmeddelanden med påminnelser om hälsoundersökningar.
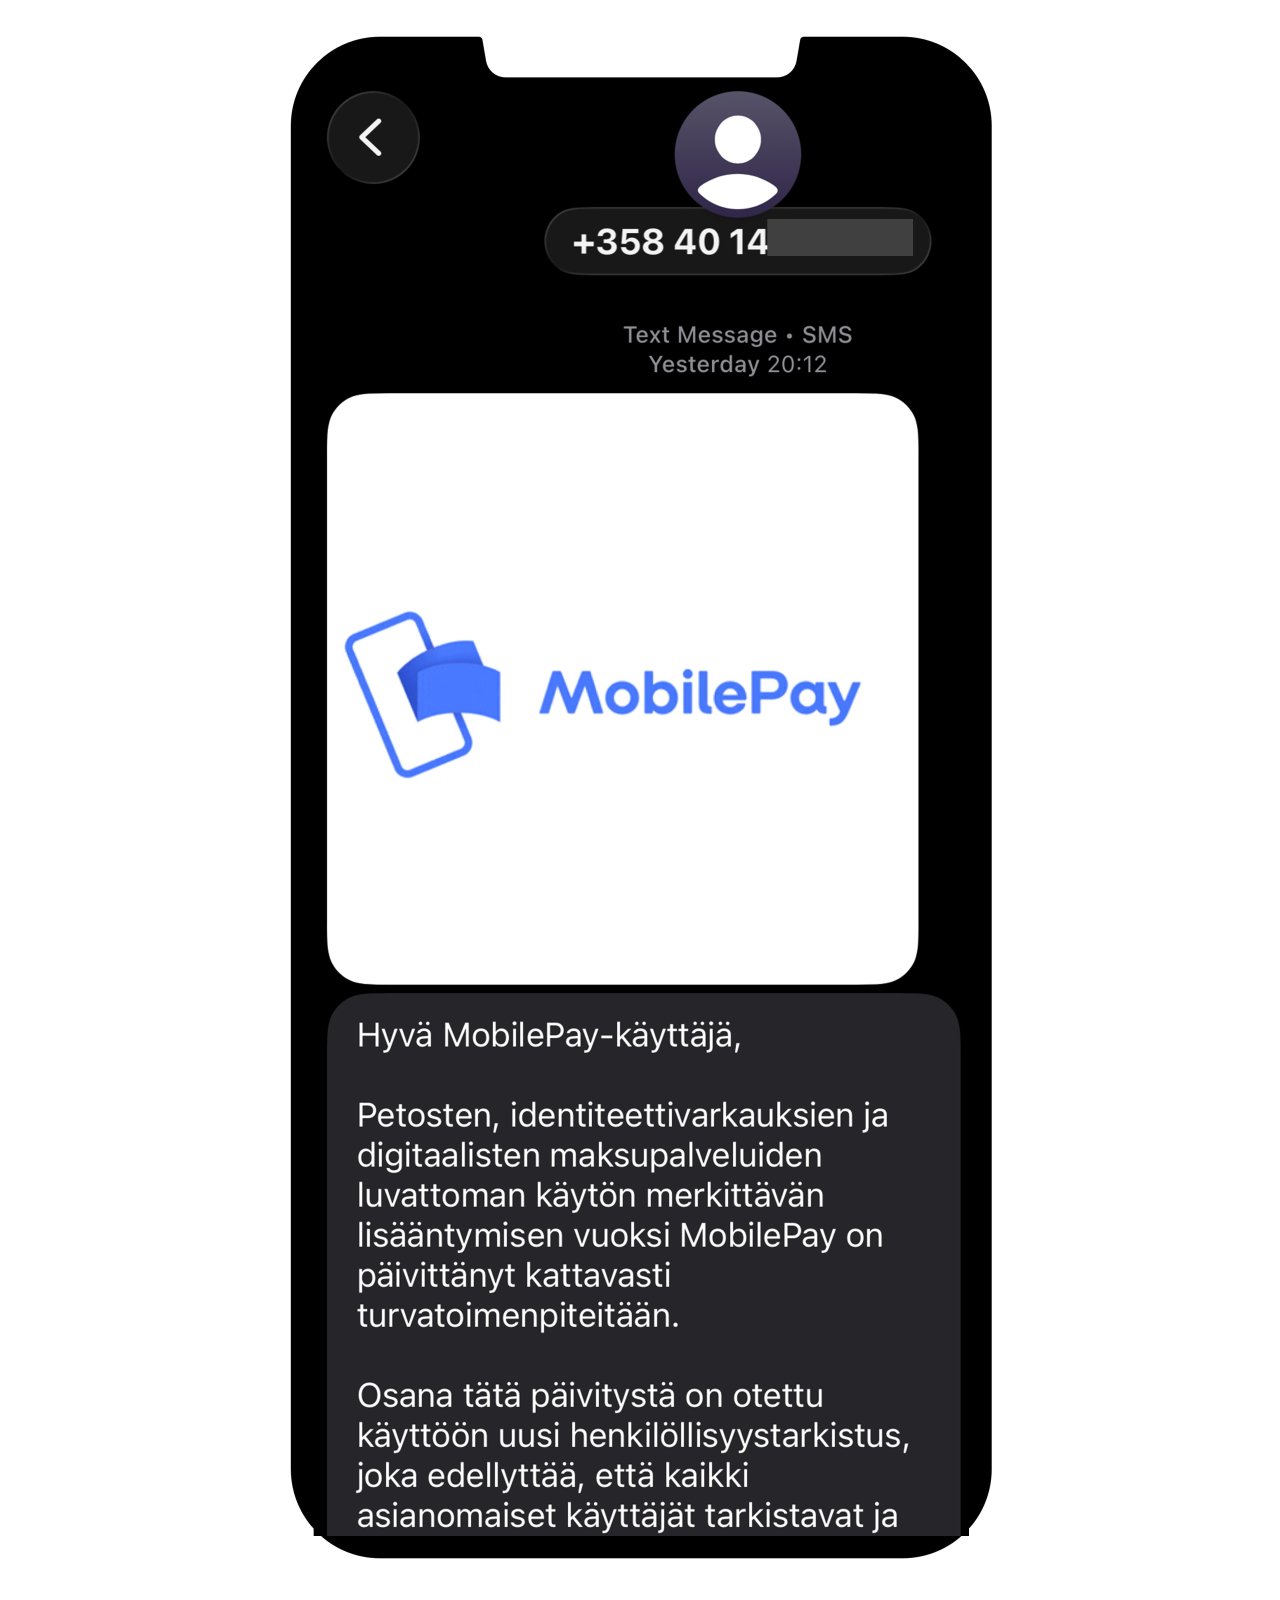
Ett stort antal bluffmeddelanden har skickats i MobilePays namn. I meddelandena påstås att användaren måste bekräfta sin identitet. MobilePays logotyp har använts i meddelandena. Länken till mer information i slutet av meddelandet leder inte till ett meddelande från MobilePay, utan till en nätfiskesida som samlar in bankkoder. Bedrägeriet utnyttjar det faktum att MobilePay har en stor kundkrets och att förändringar i tjänsten är på kommande.
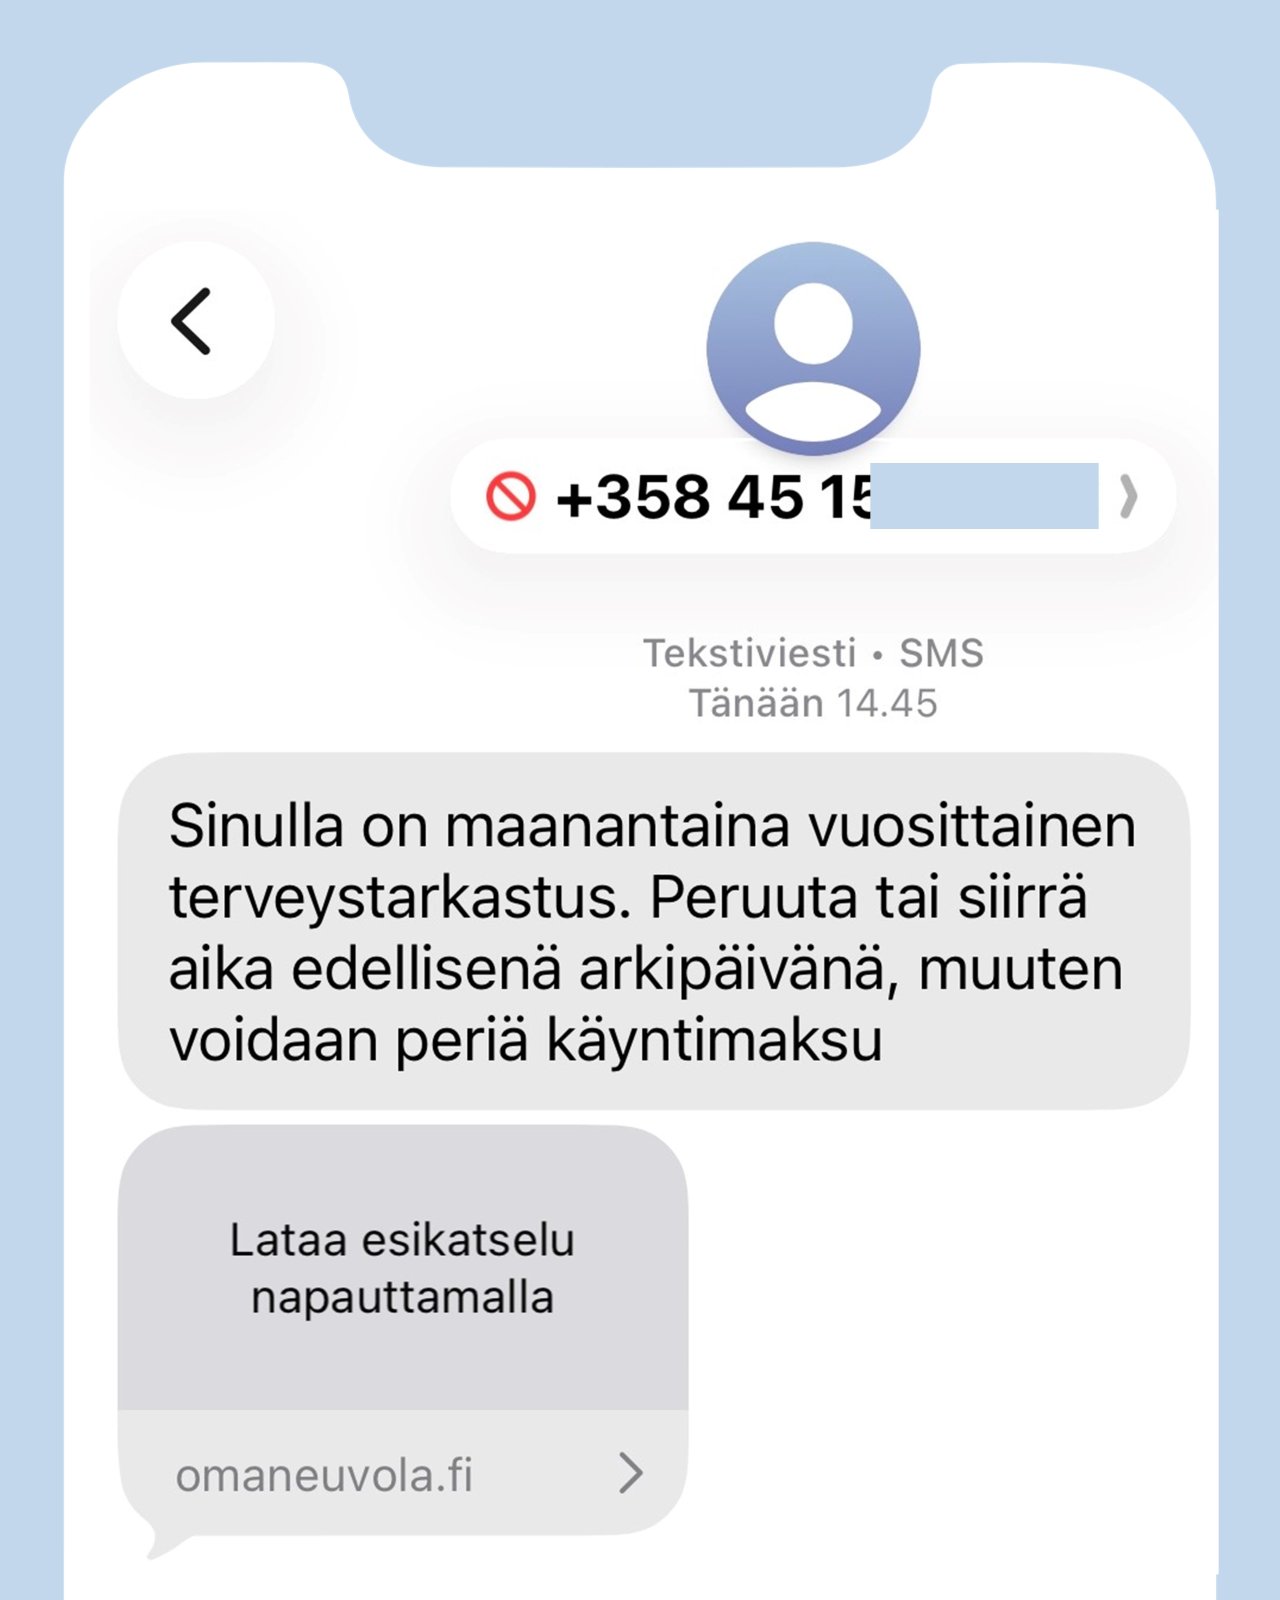
Finländska domännamn med ändelsen .fi används ofta för bedrägerier. Den här veckan har det förekommit många bedrägerier där namnet ”omaneuvola” används. I det här meddelandet påstås att mottagaren har en bokad tid för en hälsoundersökning och att en avgift tas ut om tiden inte avbokas. Namnet Omaneuvola anspelar på barnrådgivningen och låter som namnet på en trovärdig tjänst, men i verkligheten finns det inte ens något sådant domännamn. Samma domännamn har också förekommit i meddelanden som skickats i en banks namn med en begäran om att underteckna ett dokument och i meddelanden som förfalskats för att se ut som tidsbokningar hos tandläkaren.
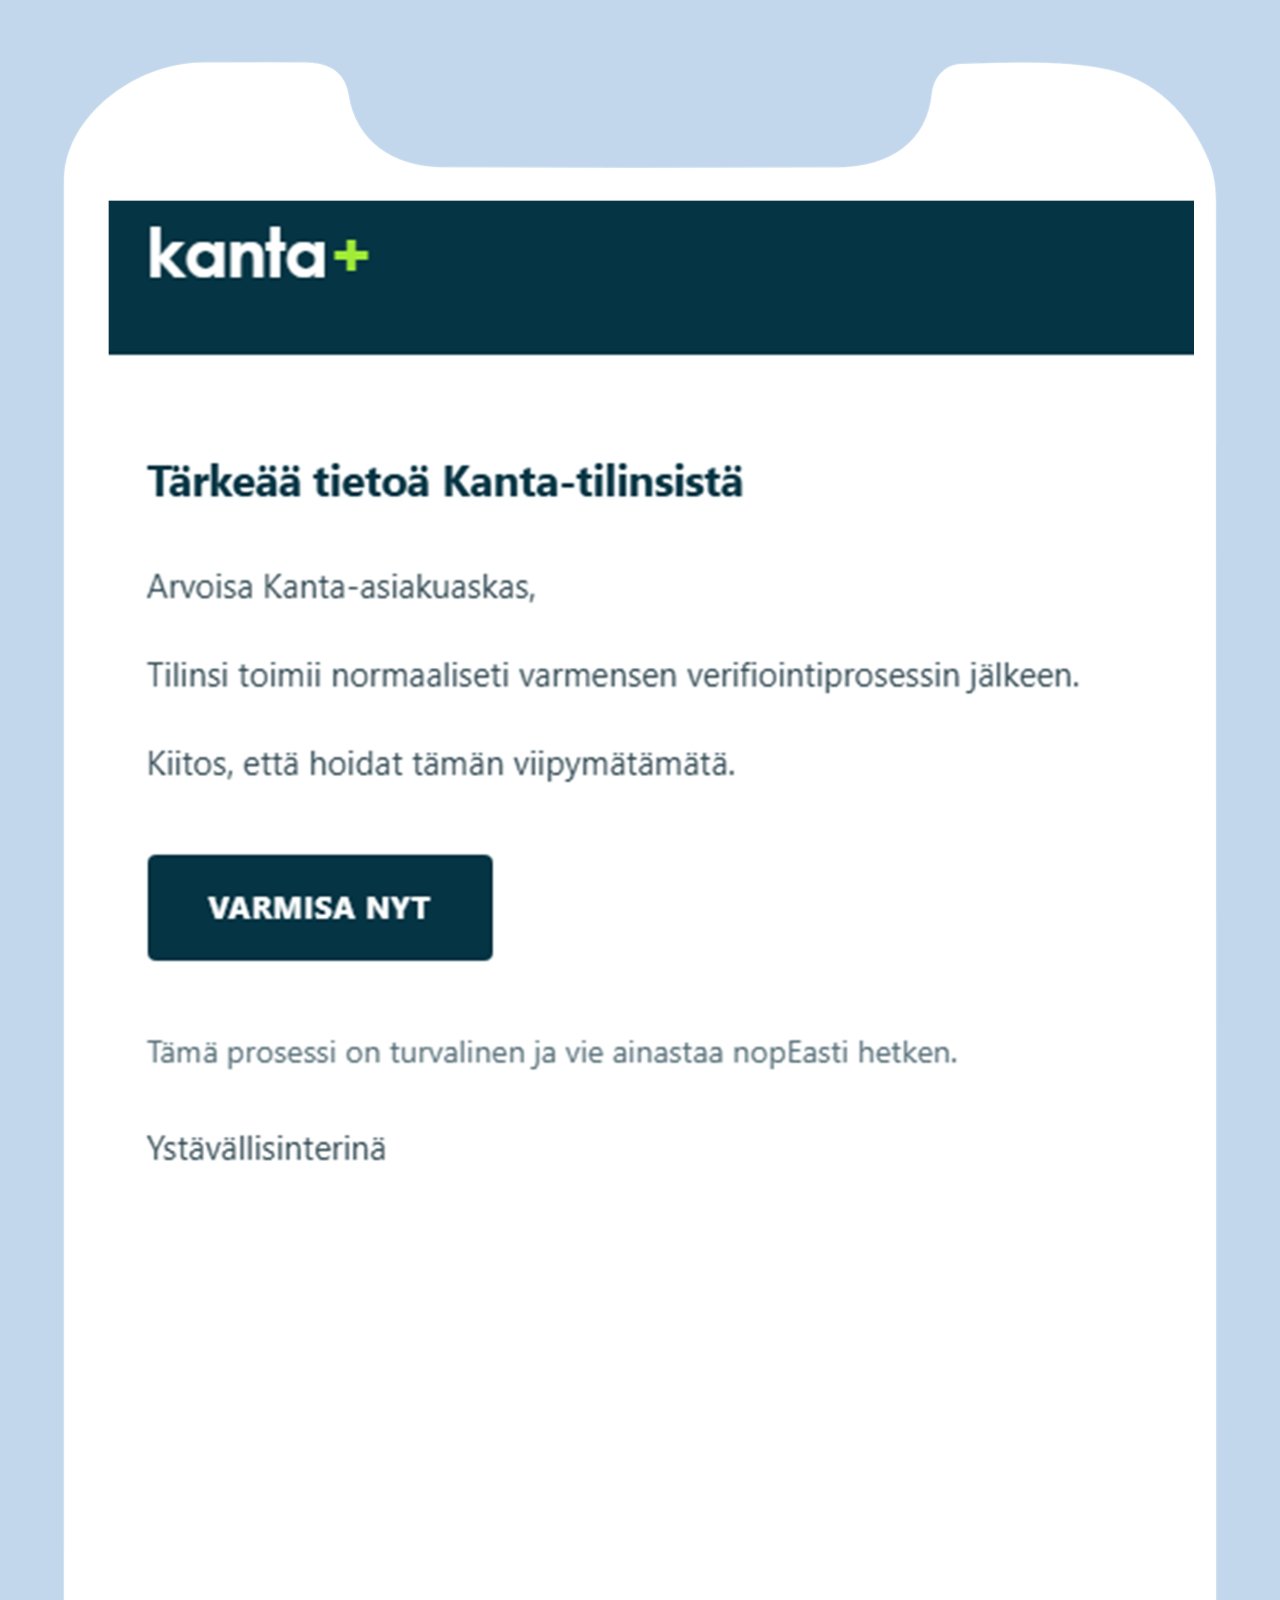
Det går inte alltid som på Strömsö när bedragare använder AI. I det här bluffmeddelandet, som förfalskats för att se ut att komma från Kanta-tjänsten, har stavningen gått snett på flera sätt: bokstäver och ord är placerade lite hur som helst, men texten går ändå att läsa och förstå. En så här klumpigt skriven blufftext kan vara avsiktlig. Ett skräppostfilter som identifierar bedrägerier känner inte nödvändigtvis igen ett meddelande som ett bedrägeri om orden är felstavade. Det lönar sig inte heller alltid för bedragarna att rikta in sig på personer som är svåra att lura, utan i stället rikta bedrägerierna dit där de fungerar. Även ett sådant här bedrägeri kan lyckas om mottagaren har bråttom och läser meddelandet slarvigt.
Sårbarheter
CVE: CVE-2026-21589
CVSS: 9.3 (CVSS 4.0, kritisk)
Vad: Sårbarheten gör det möjligt för en angripare att utan autentisering läsa filer som finns i Atlassian-applikationens webbapplikationskatalog.
Produkt: Följande Atlassian-produkter: Bitbucket Data Center, Jira Service Management Data Center, Jira Software Data Center, Bamboo Data Center, Crowd Data Center, Crucible, Fisheye
Korrigering: Uppdatera produkten omedelbart till den senaste versionen. Koppla bort enheten från nätet om du inte kan uppdatera den omedelbart.
Bekanta dig med veckoöversikten
Det här är Cybersäkerhetscentrets veckoöversikt (rapporteringsperiod 2.10–8.10.2026). Vår veckoöversikt innehåller information om aktuella cyberfenomen. Veckoöversikten är avsedd för alla från cybersäkerhetsexperter till vanliga medborgare.